Na última década, os filtros anti-spam do Google e da Microsoft tornaram-se tão inteligentes que hoje bloqueiam 99% dos e-mails fraudulentos antes mesmo que você os veja. Como resposta, os cibercriminosos tiveram que mudar o seu vetor de ataque. O novo alvo? O seu bolso. Hoje analisaremos, a partir da engenharia de segurança, como operam o Vishing e o Smishing, os dois golpes móveis mais devastadores do momento no Brasil.
1. Smishing (SMS Phishing): A armadilha em 160 caracteres
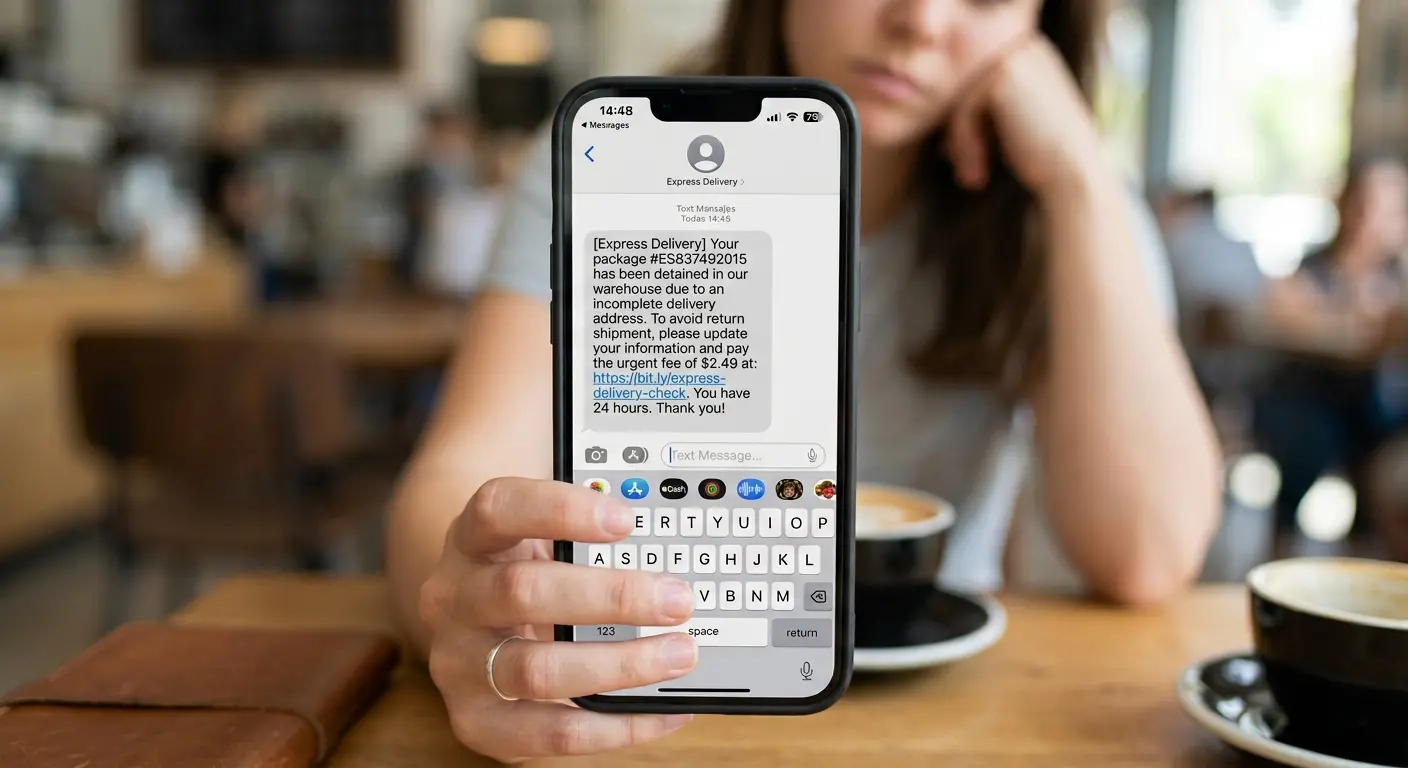
O Smishing é o ato de enviar mensagens de texto falsas (SMS ou WhatsApp) para enganar você. A taxa de abertura de um e-mail mal chega a 20%, mas a taxa de leitura de um SMS é de 98%, e a maioria é lida nos primeiros 3 minutos. Os golpistas exploram implacavelmente essa atenção imediata.
O ataque clássico no Brasil consiste em apelar para a curiosidade ou para a logística. Você recebe uma mensagem dos "Correios" ou da "Receita Federal" dizendo: "A sua encomenda está retida na alfândega. Pague a taxa de despacho postal de R$ 15,00 aqui para liberá-la". Ao clicar, você é redirecionado para um site clonado (Typosquatting) onde roubam os dados do seu cartão de crédito ou geram um código PIX falso instantaneamente.
2. Vishing (Voice Phishing): Hackeando através da voz
Se o Smishing é perigoso, o Vishing é pura arte na engenharia social. Trata-se de golpes realizados através de ligações telefônicas, conhecidos popularmente como o golpe da Falsa Central de Atendimento, onde o criminoso se passa por um funcionário do Itaú, Nubank, Banco do Brasil ou até mesmo da polícia.
Para dar credibilidade, eles utilizam uma técnica chamada Caller ID Spoofing (Falsificação de Identificador de Chamadas). Eles alteram a rede telefônica para que, na tela do seu celular, apareça literalmente o nome e o número oficial do seu banco. Quando você atende, eles dizem: "Identificamos uma compra suspeita de R$ 1.500 nas Lojas Americanas. Para cancelar, por favor, me informe o código de segurança de 6 dígitos que acabou de chegar por SMS". Na realidade, esse código é a autorização para uma transferência que eles mesmos acabaram de iniciar.
3. O novo nível de terror: IA e Deepfakes de voz
Atualmente, nós, engenheiros de cibersegurança, enfrentamos uma evolução do Vishing potencializada pela Inteligência Artificial. Os invasores podem pegar um vídeo de 10 segundos nas redes sociais do seu filho ou parente, clonar a voz perfeitamente com IA e ligar para você de madrugada dizendo que sofreram um acidente e precisam de um PIX urgente. É um ataque que anula completamente a lógica ao ativar o instinto de sobrevivência da vítima.
4. Anatomia dos ataques: Aprenda a diferenciá-los
| Tipo de Ataque | Vetor / Meio | Exemplo Clássico (A Isca) |
|---|---|---|
| Phishing Tradicional | "A sua conta da Netflix foi suspensa. Atualize os seus dados de pagamento aqui." | |
| Smishing | SMS / WhatsApp | "Correios: O seu pacote foi taxado. Pague a taxa de despacho postal neste link." |
| Vishing | Ligação de Voz | "Aqui é da central de segurança do Nubank. Detectamos uma fraude, me informe o token." |
5. O Protocolo de Defesa "Zero Trust" (Confiança Zero)
Para se blindar contra esses ataques, você deve aplicar na sua vida diária o modelo "Zero Trust" (Nunca confie, sempre verifique):
- Desligue e inverta a ligação: Se a "central do banco" ligar alertando sobre uma fraude, desligue imediatamente. Pegue o seu cartão físico, disque o número 0800 impresso no verso e pergunte se o problema é real.
- Nunca toque nos links dos SMS: Se você receber um aviso da Amazon ou dos Correios por mensagem de texto, não abra o link. Vá ao navegador, digite o endereço você mesmo (ex. correios.com.br) ou abra o aplicativo oficial.
- Estabeleça uma palavra de segurança familiar: Para se proteger contra os Deepfakes de voz por IA, combine uma palavra secreta com a sua família (ex. "Girassol"). Se alguém ligar pedindo dinheiro com urgência, peça a palavra. Se for uma IA ou um golpista, eles não saberão.
[Aqui vai o seu link de afiliado para o Malwarebytes Mobile, Bitdefender Mobile Security ou Truecaller Premium]
🤖 Não caia na armadilha do pânico
Se você acabou de receber uma mensagem de texto alarmante com um link ou um número para ligar, não aja por impulso. Copie e cole no nosso Verificador de Mensagens com Inteligência Artificial. O XolHound analisará se o link corresponde a um ataque de Smishing conhecido em questão de segundos.