Fase 1: Contenção Imediata (Isole o paciente)
O Ransomware foi projetado como um vírus biológico: se infectar um equipamento, ele tentará pular para todos os outros dispositivos conectados à mesma rede (telefones, discos rígidos compartilhados, Smart TVs ou servidores da sua empresa).
- Desconecte o cabo de rede (Ethernet) da parte traseira do seu computador AGORA MESMO.
- Se você usa Wi-Fi, desligue o seu roteador fisicamente, tirando-o da tomada.
- Desconecte qualquer pen drive, disco rígido externo ou telefone que esteja conectado por cabo ao computador infectado.
Fase 2: O que você NUNCA deve fazer
A engenharia de resposta a incidentes em 2026 dita regras estritas sobre o comportamento pós-infecção. Cometer um destes erros destruirá as suas chances de recuperar a informação:
| Erro Comum | Consequência técnica |
|---|---|
| ❌ Pagar o resgate | Pagar não garante nada. Você está lidando com criminosos. Em 2026, 80% das vítimas que pagam não recebem a chave de descriptografia completa ou são atacadas novamente semanas depois porque o invasor sabe que você está disposto a pagar. |
| ❌ Conectar o seu backup | Se você conectar o disco rígido externo onde guarda as suas cópias de segurança (fotos, documentos) enquanto o computador ainda estiver infectado, o Ransomware criptografará o seu backup em segundos. Você perderá tudo. |
| ❌ Reiniciar repetidamente | Não desligue nem reinicie o equipamento em pânico. Às vezes, a chave de criptografia fica temporariamente armazenada na memória RAM. Ao desligar o computador, você apaga essa memória, destruindo a única pista que um analista forense poderia usar para salvar os seus dados. |
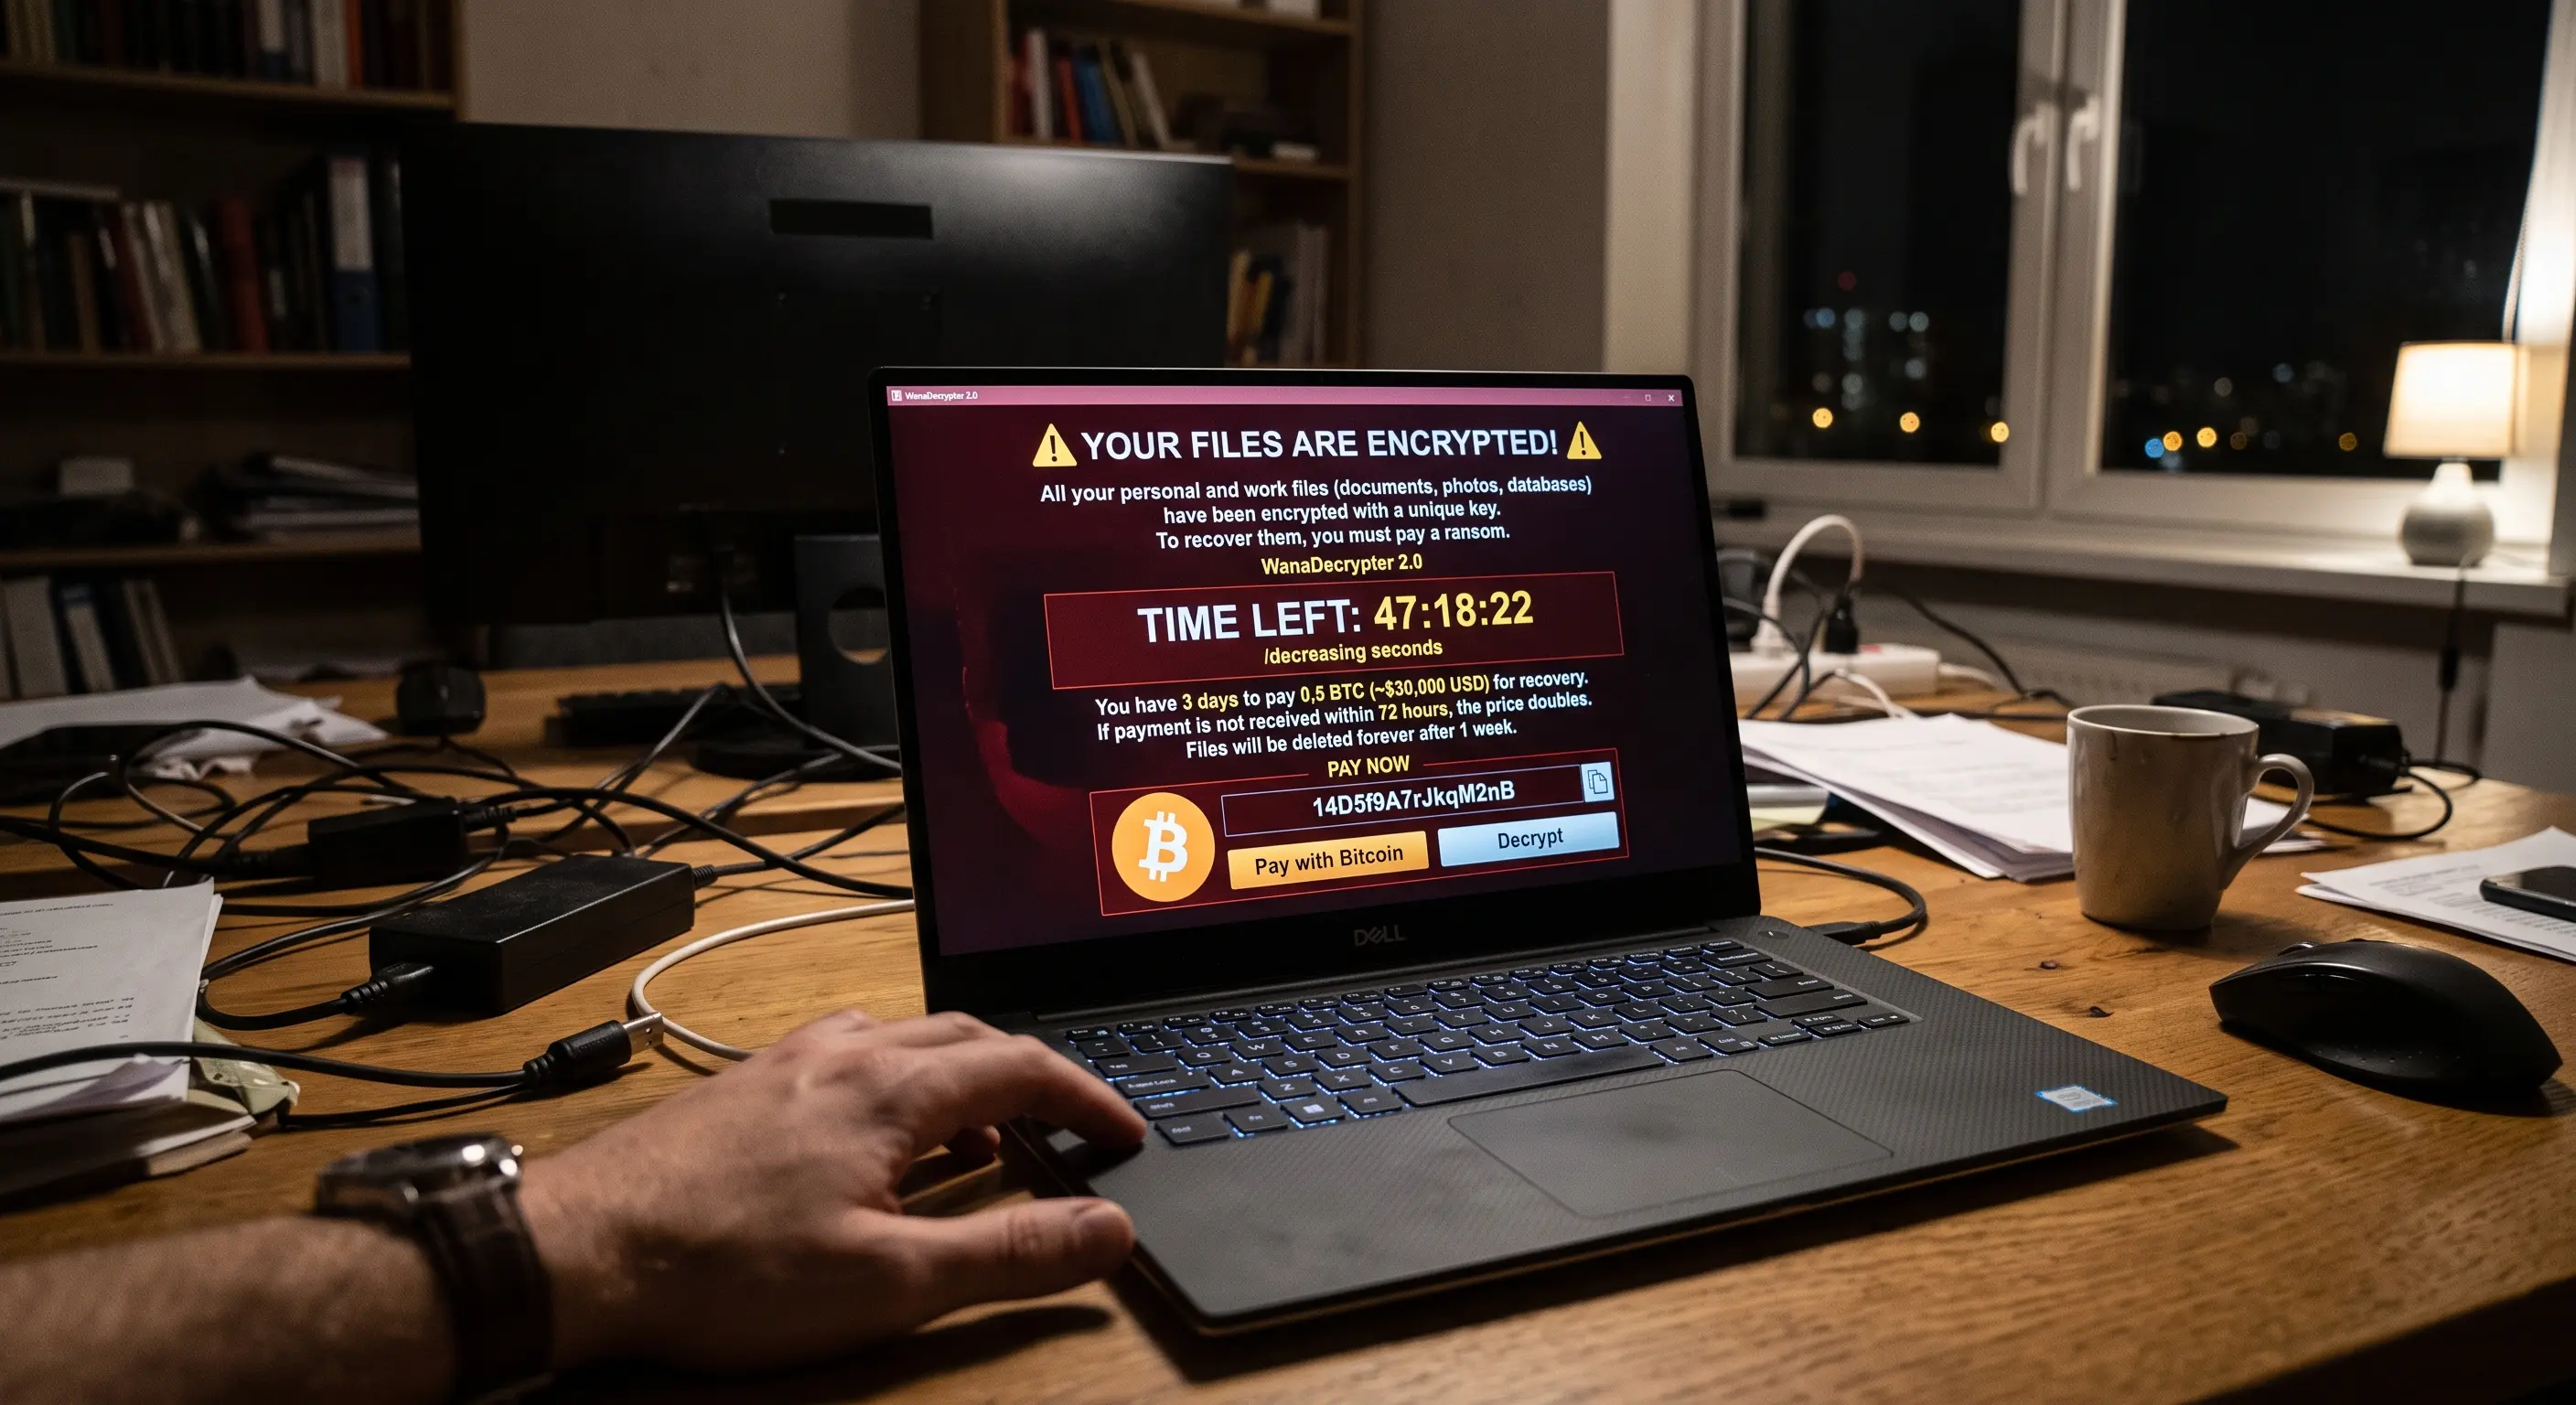
Fase 3: Identificação e tentativa de cura
Uma vez desconectado da internet, tire uma foto da tela com o seu celular. Identifique qual extensão os seus arquivos têm agora (por exemplo: documento.docx.locked ou foto.jpg.crypt) e procure na mensagem dos invasores o nome do grupo criminoso (ex. LockBit, REvil, WannaCry).
Use o seu telefone celular (sem conectá-lo ao computador) e acesse o portal oficial No More Ransom (nomoreransom.org), uma iniciativa global apoiada pela Europol e por empresas de cibersegurança. Lá você pode enviar uma amostra do seu arquivo criptografado. Se o vírus for antigo ou se o seu código já tiver sido decifrado pelas autoridades, eles fornecerão a ferramenta para desbloquear o seu computador de forma 100% gratuita.
Fase 4: A dura realidade (Formatação)
Se o No More Ransom não tiver a chave para a sua infecção, os seus arquivos estarão criptograficamente perdidos. O único caminho seguro para voltar a usar esse computador é realizar uma formatação de baixo nível (apagar absolutamente todo o disco rígido) e reinstalar o sistema operacional do zero usando um pen drive limpo.
[Aqui vai o seu link de afiliado para Backblaze, IDrive ou Acronis Cyber Protect]
🤖 Avalie como a ameaça entrou
O Ransomware quase sempre entra porque alguém clicou onde não devia. Se você suspeita de um e-mail estranho ou de um anexo do WhatsApp que baixou logo antes da sua tela ser bloqueada, cole-o no nosso Verificador de Mensagens com Inteligência Artificial pelo celular para confirmar o vetor de ataque e evitar que isso aconteça novamente.