Todos nós já vimos isso no grupo de WhatsApp da família: um link encaminhado por uma tia ou um amigo garantindo que o Mercado Livre, a Shopee, O Boticário ou a Amazon estão dando celulares de última geração pelo seu "50º Aniversário". Embora pareça um golpe óbvio para alguns, milhões de pessoas caem todos os anos. Na engenharia de cibersegurança, chamamos isso de um ataque de Engenharia Social em Escala.
1. O Vetor de Infecção: Propagação baseada na confiança
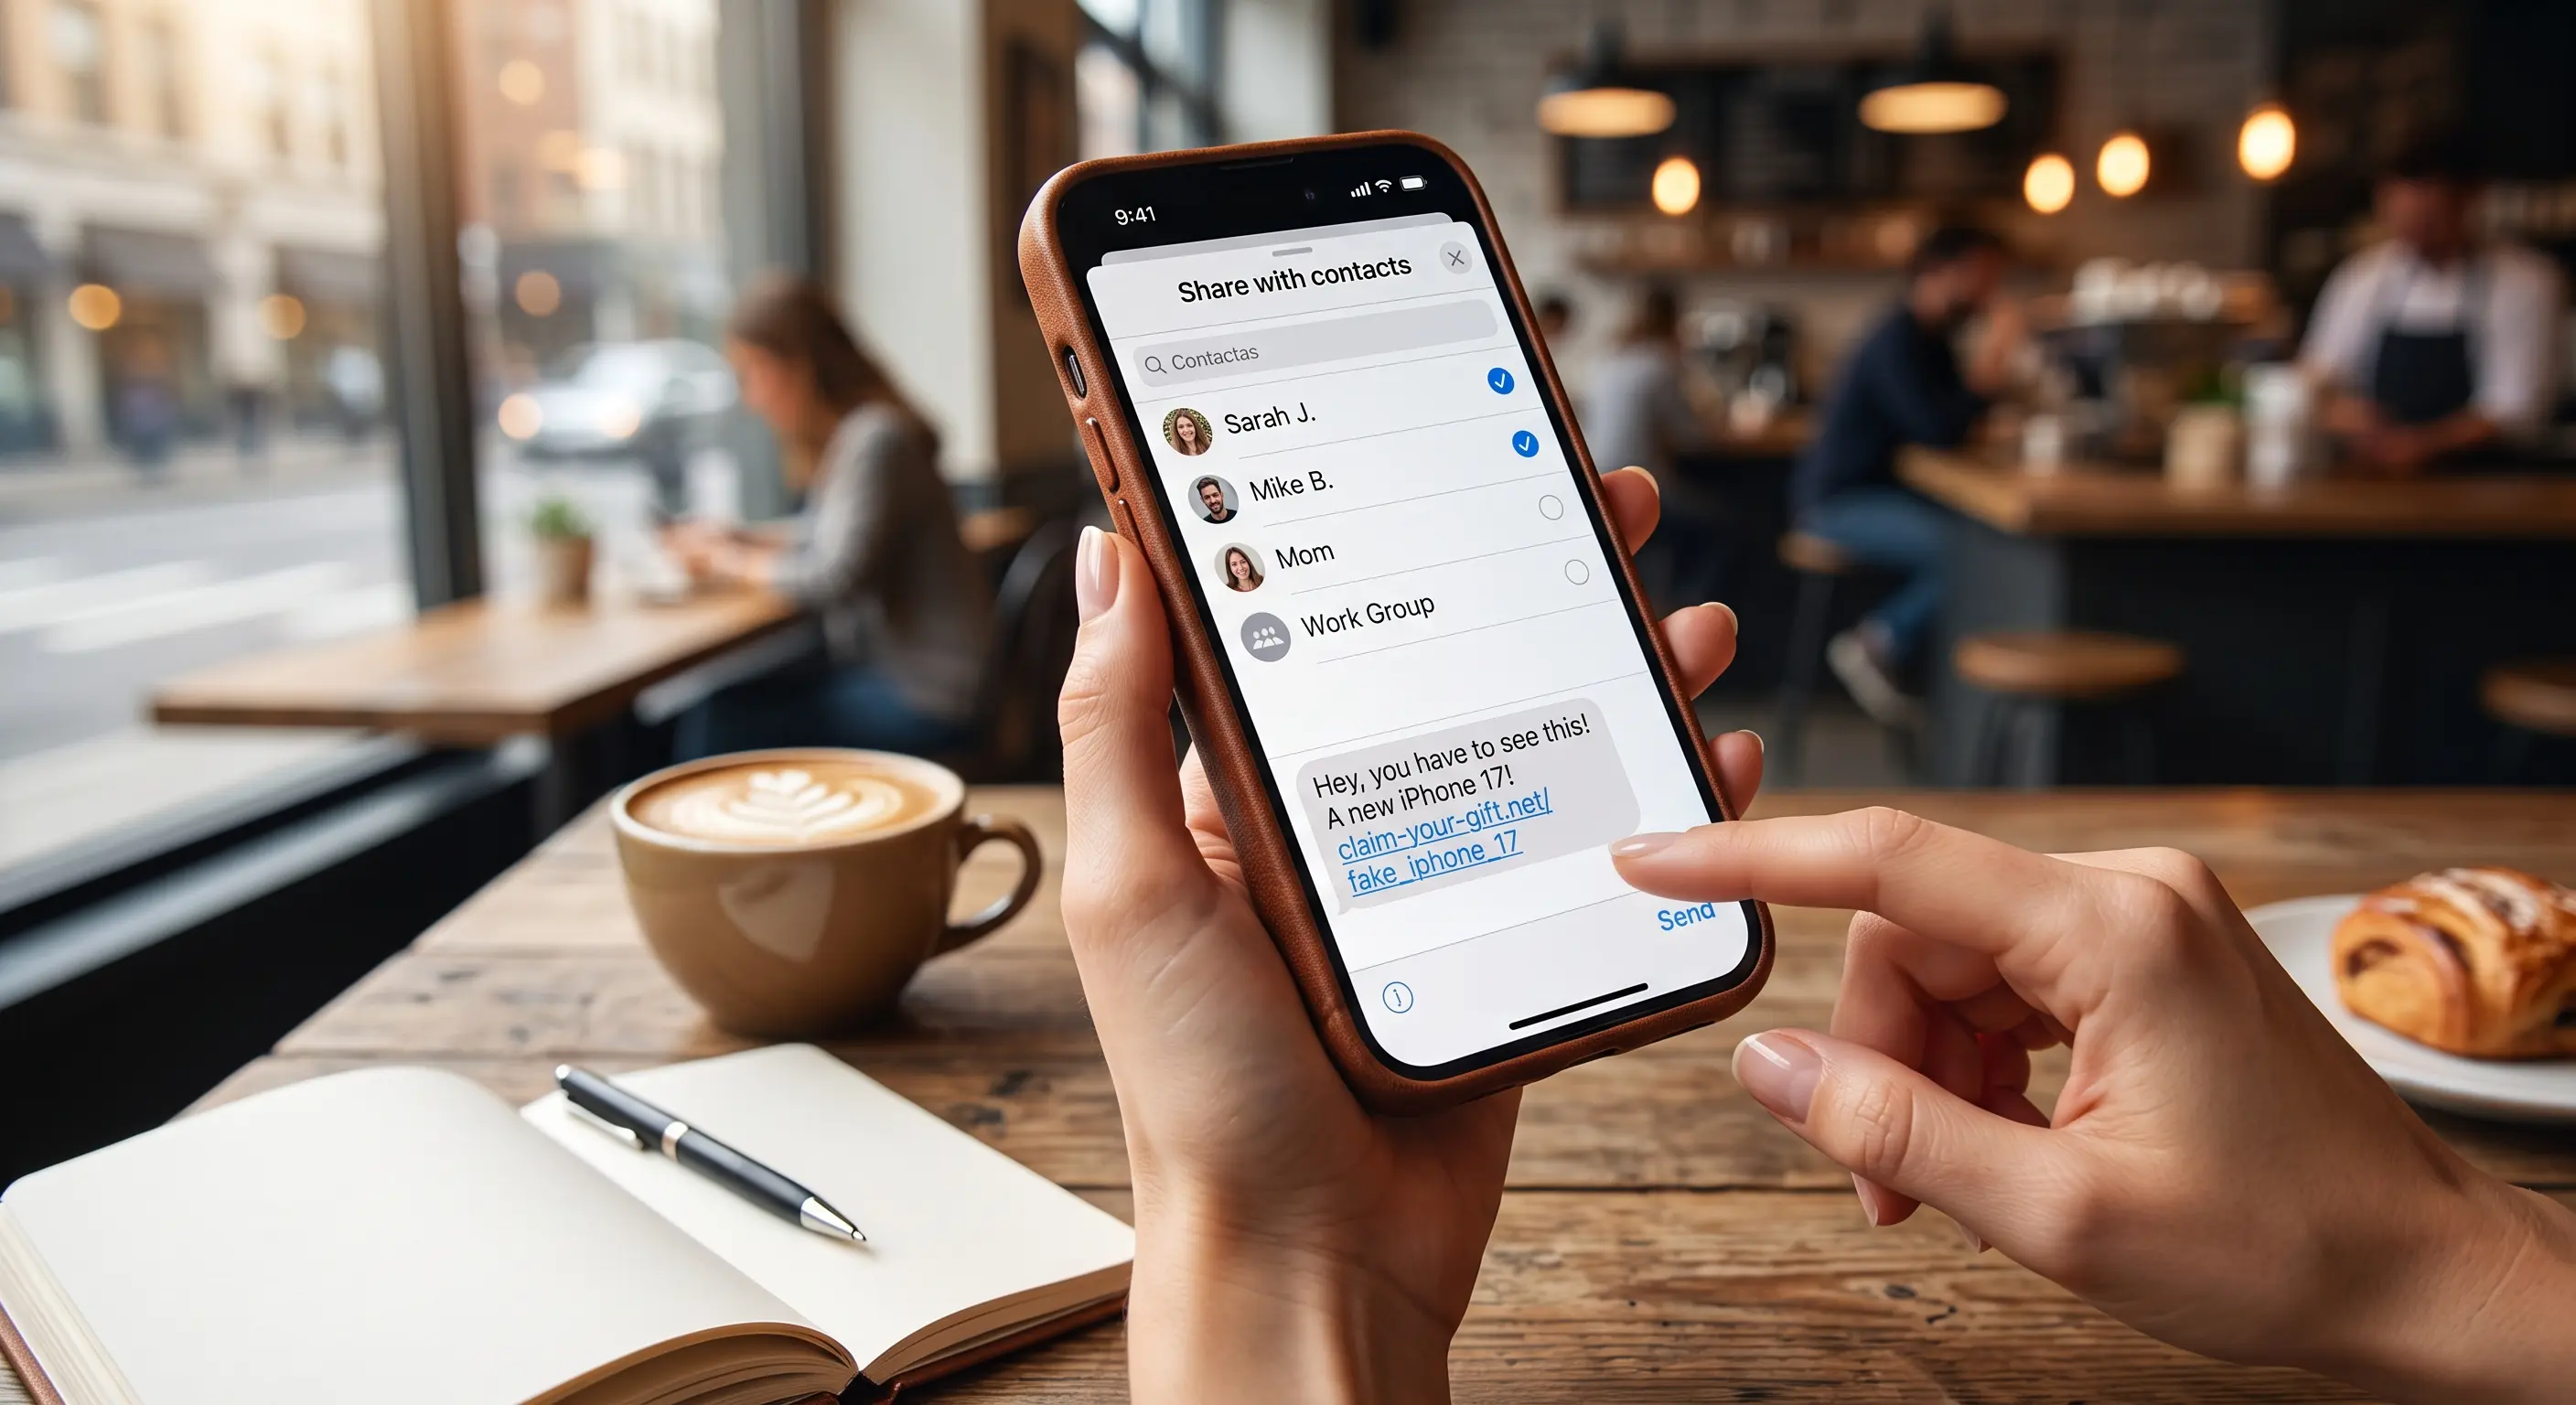
Esse ataque não chega por um e-mail de um príncipe nigeriano; ele chega encaminhado por alguém que você conhece. Os criadores desse golpe programam um script que obriga você a compartilhar o link com 5 grupos ou 20 contatos no WhatsApp antes de poder "resgatar o seu prêmio".
Isso transforma as vítimas em cúmplices involuntários. O ataque se comporta como um vírus de computador do tipo "verme" (worm), mas, em vez de infectar o seu disco rígido para se replicar, ele infecta a mente do usuário, usando a confiança interpessoal para burlar qualquer filtro de ceticismo.
2. O Teatro Digital: A roleta e a prova social
Ao clicar, você é levado a uma página da web meticulosamente clonada (Typosquatting) que mostra uma roleta virtual de prêmios. Aqui, dois truques psicológicos de nível militar são aplicados:
- O falso "quase-acerto": A primeira vez que você gira a roleta, você sempre perde. Isso é código HTML e JavaScript programado. O cérebro humano assume que, se o jogo fosse armado, você ganharia de primeira. Na segunda tentativa, a roleta para magicamente no iPhone 15 Pro Max. Bingo!
- A prova social: No fundo da tela, você verá dezenas de comentários que parecem ser do Facebook ("Nossa, achei que era golpe, mas meu iPhone acabou de chegar via Sedex!"). Eles são gerados automaticamente pelo código da página; sequer estão conectados a uma rede social real.
3. O "Payload": O momento exato do roubo
Depois de passar pela dor de cabeça de encaminhar a mensagem para todos os seus contatos, vem o golpe final (o Payload). Eles dirão que o seu celular de R$ 7.000 está pronto para ser enviado gratuitamente, mas... você deve pagar uma taxa de R$ 19,90 referente ao "frete" ou "despacho postal dos Correios".
E aí está a armadilha de mestre. O objetivo deles nunca foi roubar 20 reais de você. O objetivo é fazer com que você digite os 16 números do seu cartão de crédito, a data de validade e o código CVV no gateway de pagamento falso deles. Essa técnica é conhecida como Skimming Digital.
4. O Perigo Oculto: Fleeceware e Assinaturas Fantasmas
Às vezes, ao colocar o seu cartão para pagar esses R$ 19,90 de "frete", você está, na verdade, assinando um contrato invisível em letras microscópicas no rodapé da página. Você está autorizando uma empresa fantasma no exterior a cobrar uma assinatura de "Serviços de Entretenimento Premium" no valor de R$ 150 mensais.
Quando o seu banco processa a cobrança na fatura seguinte, é muito difícil conseguir o estorno, pois você mesmo inseriu os dados e autorizou a transação original.
| Elemento a Avaliar | Sorteio Real (Marcas) ✅ | Golpe do Aniversário ❌ |
|---|---|---|
| Mecânica de Participação | É divulgado nas redes sociais oficiais e verificadas (com selo azul) da marca. | Exige que você compartilhe o link pelo WhatsApp X vezes. |
| Custos Ocultos | Se você ganha um prêmio legítimo, a empresa cobre 100% dos custos e impostos. | Você deve pagar uma "pequena taxa" de frete usando o seu cartão de crédito. |
| Comportamento do Link | Leva você diretamente para o mercadolivre.com.br ou amazon.com.br. | URL estranha (ex. promocao-vip-ml.xyz) ou pede para baixar um app. |
[Aqui vai o seu link de afiliado do Bitdefender, Norton ou Surfshark]
🤖 Inspecione o link antes de se empolgar
Marcas multinacionais não dão iPhones em correntes de WhatsApp. Se você receber um link promocional de um contato, copie-o sem clicar e cole no nosso Verificador com Inteligência Artificial. O XolHound analisará os servidores do link em tempo real e avisará se for uma armadilha de Phishing.