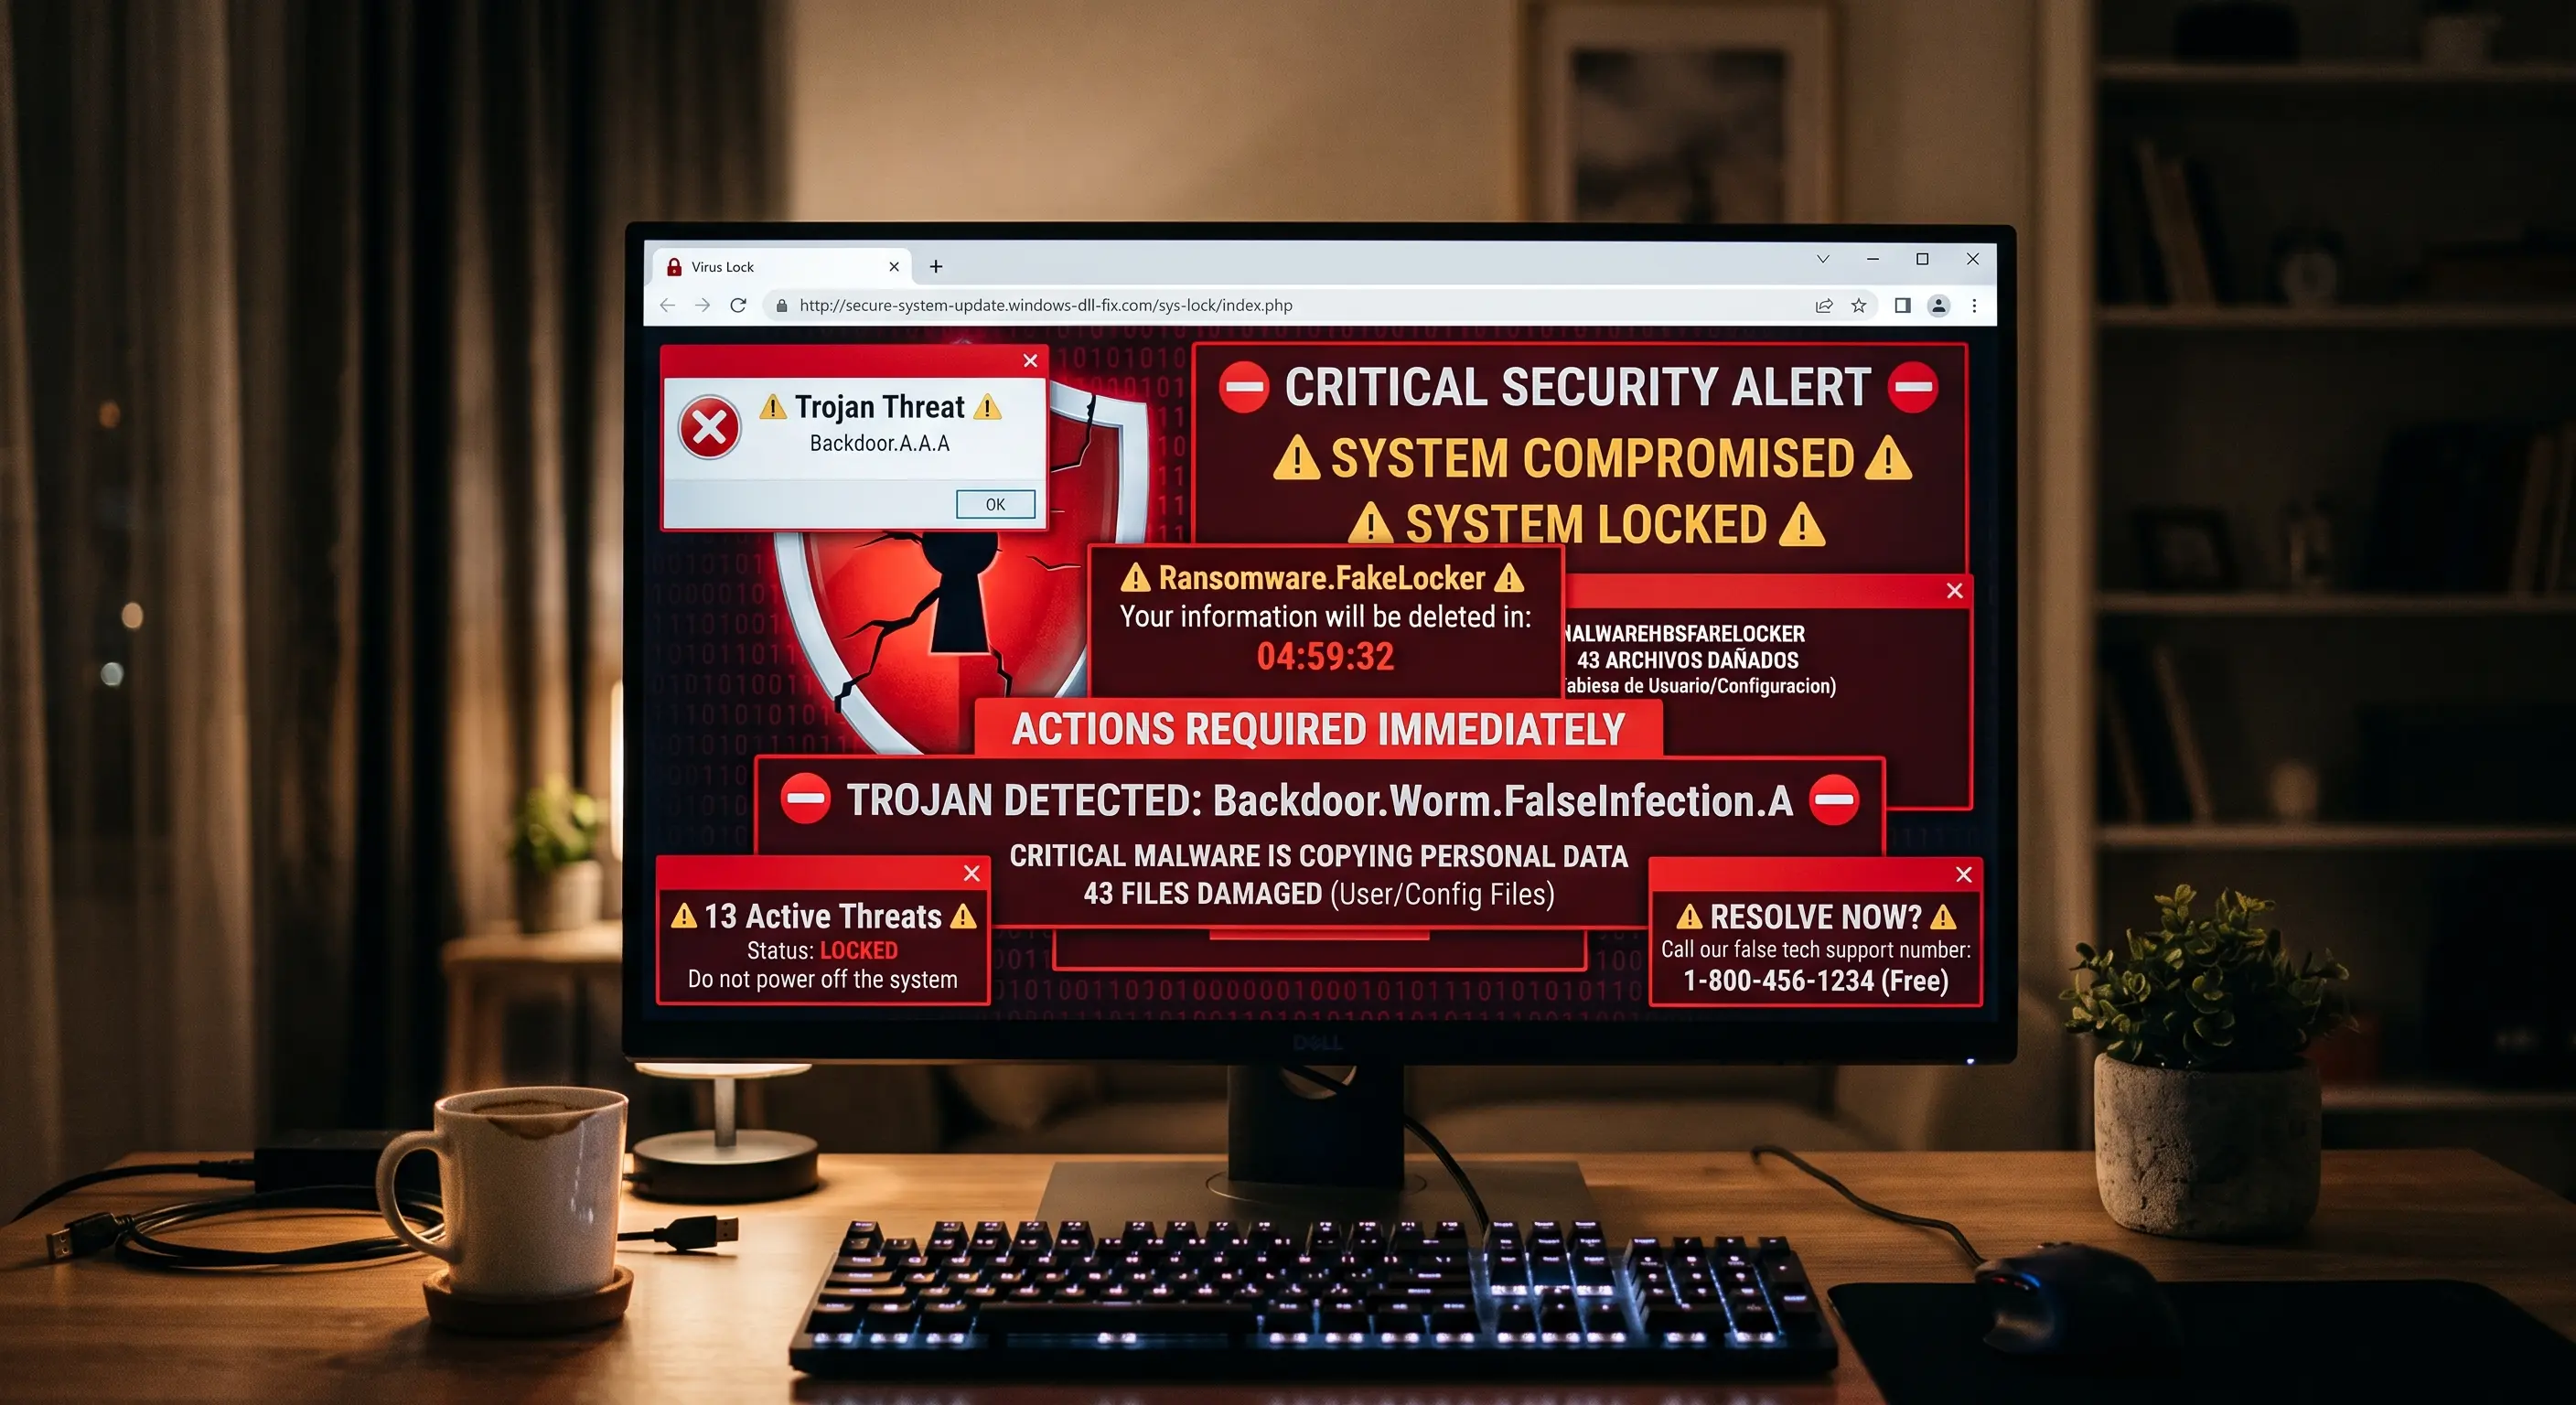
Você está navegando na internet quando, de repente, a tela fica vermelha ou azul brilhante. Uma voz robótica começa a tocar no volume máximo pelos alto-falantes dizendo que o seu computador foi bloqueado pela Microsoft ou Apple. No centro da tela, uma mensagem assustadora: "Infecção por Trojan detectada. Não desligue o computador ou perderá todos os seus dados. Ligue imediatamente para o Suporte Técnico no 0800-XXX-XXXX".
O pânico toma conta. Você tenta fechar a janela, mas não consegue. Na engenharia de cibersegurança, conhecemos esse ataque como Scareware (Software de intimidação). O objetivo dele não é infectar você com um vírus real, mas aterrorizá-lo para que você ligue para esse número.
1. A ilusão técnica: Por que você não consegue fechar a janela
A primeira coisa que você deve saber é que o seu computador NÃO tem um vírus nesse momento. O que você está vendo é simplesmente uma página da web comum, projetada para se parecer exatamente com um alerta do sistema operacional.
Os golpistas usam um loop de código em JavaScript e forçam o seu navegador (Chrome, Edge ou Safari) a entrar em modo de tela cheia (como quando você pressiona a tecla F11). Em seguida, eles abusam de uma função legítima dos navegadores que exibe janelas pop-up contínuas, o que inutiliza o seu mouse e impede que você clique no "X" para fechar a aba. É uma ilusão de ótica digital perfeita.
2. O erro fatal: A ligação telefônica e o acesso remoto
Se você ceder ao pânico e ligar para o número, será atendido por um "técnico" muito educado (geralmente de um call center ilegal). Ele pedirá que você instale programas legítimos de acesso remoto, como o AnyDesk, TeamViewer ou UltraViewer.
Essas ferramentas são usadas por engenheiros reais para trabalhar à distância, mas ao entregá-las ao golpista, você está dando a ele o controle total do seu mouse e teclado. A partir desse momento, ele está dentro do seu computador, e o verdadeiro pesadelo começa.
3. O teatro no Prompt de Comando (O Payload)
Para convencer você de que o problema é grave, o golpista abrirá uma tela preta com letras verdes ou brancas (o Prompt de Comando ou CMD). Ele digitará comandos inofensivos como tree ou dir /s, que fazem centenas de linhas de texto passarem rapidamente pela tela.
Enquanto isso acontece, ele dirá: "Está vendo todos esses arquivos passando? São hackers estrangeiros roubando as suas senhas". Na realidade, ele está apenas mostrando um índice das pastas do seu sistema. Finalmente, ele dirá que a sua licença de segurança expirou e você deve pagar entre R$ 500 e R$ 2.000 via PIX, Criptomoedas ou Cartões-presente (Google Play/Apple) para "limpar a rede".
4. Como diferenciar um golpista do suporte real?
| Situação | Suporte Técnico Legítimo ✅ | Golpistas (Scam) ❌ |
|---|---|---|
| A origem do contato | Você entra em contato com eles buscando ajuda oficial no site. | Eles obrigam você a ligar através de um alerta assustador na tela. |
| Métodos de pagamento | Cartão de crédito convencional em portais seguros oficiais. | Transferências via PIX para CPFs de terceiros, Criptomoedas ou Gift Cards. |
| Uso da Tela Preta (CMD) | Raramente usam na frente do cliente; usam softwares de diagnóstico visuais. | Usam como "efeito de Hollywood" para assustar usuários sem experiência. |
5. O protocolo de fuga: O que fazer se acontecer com você
Se a sua tela congelar repentinamente com um desses alertas barulhentos, aplique esta simples regra de engenharia de sistemas para neutralizar o ataque instantaneamente:
- Não ligue, não clique em nada, não entre em pânico.
- Se você usa Windows, pressione simultaneamente Ctrl + Alt + Del e selecione o Gerenciador de Tarefas. Procure o seu navegador (Chrome ou Edge), clique com o botão direito e selecione Finalizar tarefa. O "vírus" desaparecerá instantaneamente.
- Se você usa Mac, pressione Command + Option + Esc, selecione o Safari ou Chrome e clique em Forçar Encerrar.
- Se você não sabe como fazer isso, simplesmente pressione e segure o botão de ligar do seu computador por 10 segundos até que ele desligue fisicamente. Ao reiniciar, não restaure as abas antigas.
[Aqui vai o seu link de afiliado do Malwarebytes Premium, Bitdefender ou Kaspersky]
🤖 Avalie as suas suspeitas com o XolHound
Se você chegou a instalar algum programa de controle remoto, ou se recebeu um e-mail ameaçador com um número de telefone, copie o texto e cole no nosso Verificador com Inteligência Artificial. Encontraremos os padrões do golpe e diremos exatamente como desinstalar qualquer ameaça do seu computador.