En la última década, los filtros anti-spam de Google y Microsoft se volvieron tan inteligentes que hoy bloquean el 99% de los correos fraudulentos antes de que los veas. Como respuesta, los cibercriminales tuvieron que cambiar su vector de ataque. ¿Su nuevo objetivo? Tu bolsillo. Hoy analizaremos desde la ingeniería de seguridad cómo operan el Vishing y el Smishing, las dos estafas móviles más devastadoras del momento.
1. Smishing (SMS Phishing): La trampa en 160 caracteres
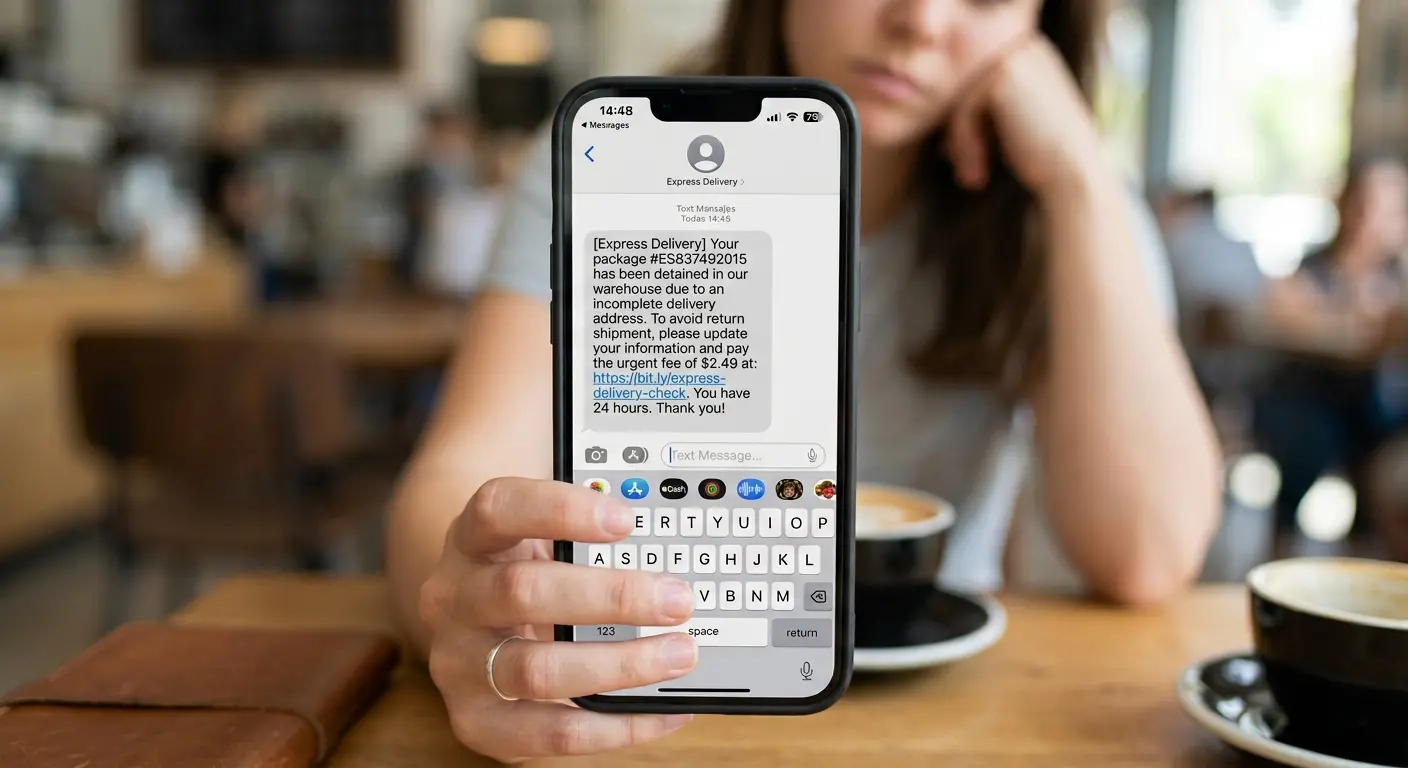
El Smishing es el acto de enviar mensajes de texto falsos (SMS o iMessage) para engañarte. La tasa de apertura de un correo electrónico apenas roza el 20%, pero la tasa de lectura de un SMS es del 98%, y la mayoría se leen en los primeros 3 minutos. Los estafadores explotan esta atención inmediata.
El ataque clásico consiste en apelar a la curiosidad o a la logística. Recibes un mensaje de "Correos", "FedEx" o "DHL" diciendo: "Su paquete está retenido en aduanas. Pague $2.99 de aranceles aquí para liberarlo". Al hacer clic, te envían a una web clonada (Typosquatting) donde te roban los 16 dígitos de tu tarjeta de crédito al instante.
2. Vishing (Voice Phishing): Hackeando mediante la voz
Si el Smishing es peligroso, el Vishing es arte puro en ingeniería social. Se trata de estafas realizadas mediante llamadas telefónicas, donde el delincuente se hace pasar por un ejecutivo de tu banco, soporte técnico o incluso la policía.
Para darle credibilidad, utilizan una técnica llamada Caller ID Spoofing (Falsificación de Identificador). Alteran la red telefónica para que en la pantalla de tu celular aparezca literalmente el nombre y número real de tu banco. Cuando contestas, te dicen: "Detectamos un cargo sospechoso de $800 en su tarjeta, para cancelarlo, dícteme el código de 6 dígitos que le acaba de llegar por SMS". En realidad, ese código es la autorización de transferencia que ellos mismos acaban de detonar.
3. El nuevo nivel de terror: IA y Deepfakes de voz
Actualmente, los ingenieros de ciberseguridad nos enfrentamos a una evolución del Vishing potenciada por Inteligencia Artificial. Los atacantes pueden tomar un video de 10 segundos de las redes sociales de tu hijo o familiar, clonar su voz perfectamente con IA, y llamarte de madrugada diciendo que han tenido un accidente y necesitan dinero urgente. Es un ataque que anula completamente la lógica al activar el instinto de supervivencia de la víctima.
4. Anatomía de los ataques: Aprende a diferenciarlos
| Tipo de Ataque | Vector / Medio | Ejemplo Clásico (El Gancho) |
|---|---|---|
| Phishing Tradicional | Correo Electrónico (Email) | "Tu cuenta de Netflix ha sido suspendida. Actualiza tus datos de pago aquí." |
| Smishing | SMS / WhatsApp / iMessage | "DHL: Tu paquete está retenido. Paga los aranceles aduanales en este enlace." |
| Vishing | Llamada de Voz | "Le hablamos del Banco. Detectamos un fraude. Dícteme su código de seguridad para bloquearlo." |
5. El Protocolo de Defensa "Zero Trust" (Confianza Cero)
Para blindarte contra estos ataques, debes aplicar en tu vida diaria el marco de trabajo "Zero Trust" (Nunca confíes, siempre verifica):
- Cuelga e invierte la llamada: Si tu "banco" te llama advirtiendo un fraude, cuelga de inmediato. Busca tu tarjeta física, marca el número impreso al reverso y pregunta si el problema es real.
- Nunca toques los enlaces en los SMS: Si recibes un aviso de Amazon o de tu banco por mensaje de texto, no abras el enlace. Ve a tu navegador, teclea tú mismo la dirección (ej. amazon.com) o abre la app oficial.
- Establece una palabra de seguridad familiar: Para protegerte contra los Deepfakes de voz por IA, acuerda con tus familiares una palabra secreta (ej. "Tornado"). Si alguien llama pidiendo dinero de urgencia, pídele la palabra. Si es una IA, no la sabrá.
[Aquí irá tu enlace de afiliado a Malwarebytes Mobile, Bitdefender Mobile Security o Truecaller Premium]
🤖 No caigas en la trampa del pánico
Si acabas de recibir un mensaje de texto alarmante con un enlace o un número para llamar, no actúes impulsivamente. Cópialo y pégalo en nuestro Verificador de Mensajes con Inteligencia Artificial. XolHound analizará si el enlace corresponde a un ataque de Smishing conocido en cuestión de segundos.