Todos lo hemos visto en el grupo de WhatsApp de la familia: un enlace reenviado por una tía o un amigo que asegura que Amazon, MercadoLibre, Rolex o Coca-Cola están regalando teléfonos de alta gama por su "50 Aniversario". Aunque parezca una estafa obvia para algunos, millones de personas caen cada año. En ingeniería de ciberseguridad, a esto lo llamamos un ataque de Ingeniería Social Escalonada.
1. El Vector de Infección: Propagación basada en la confianza
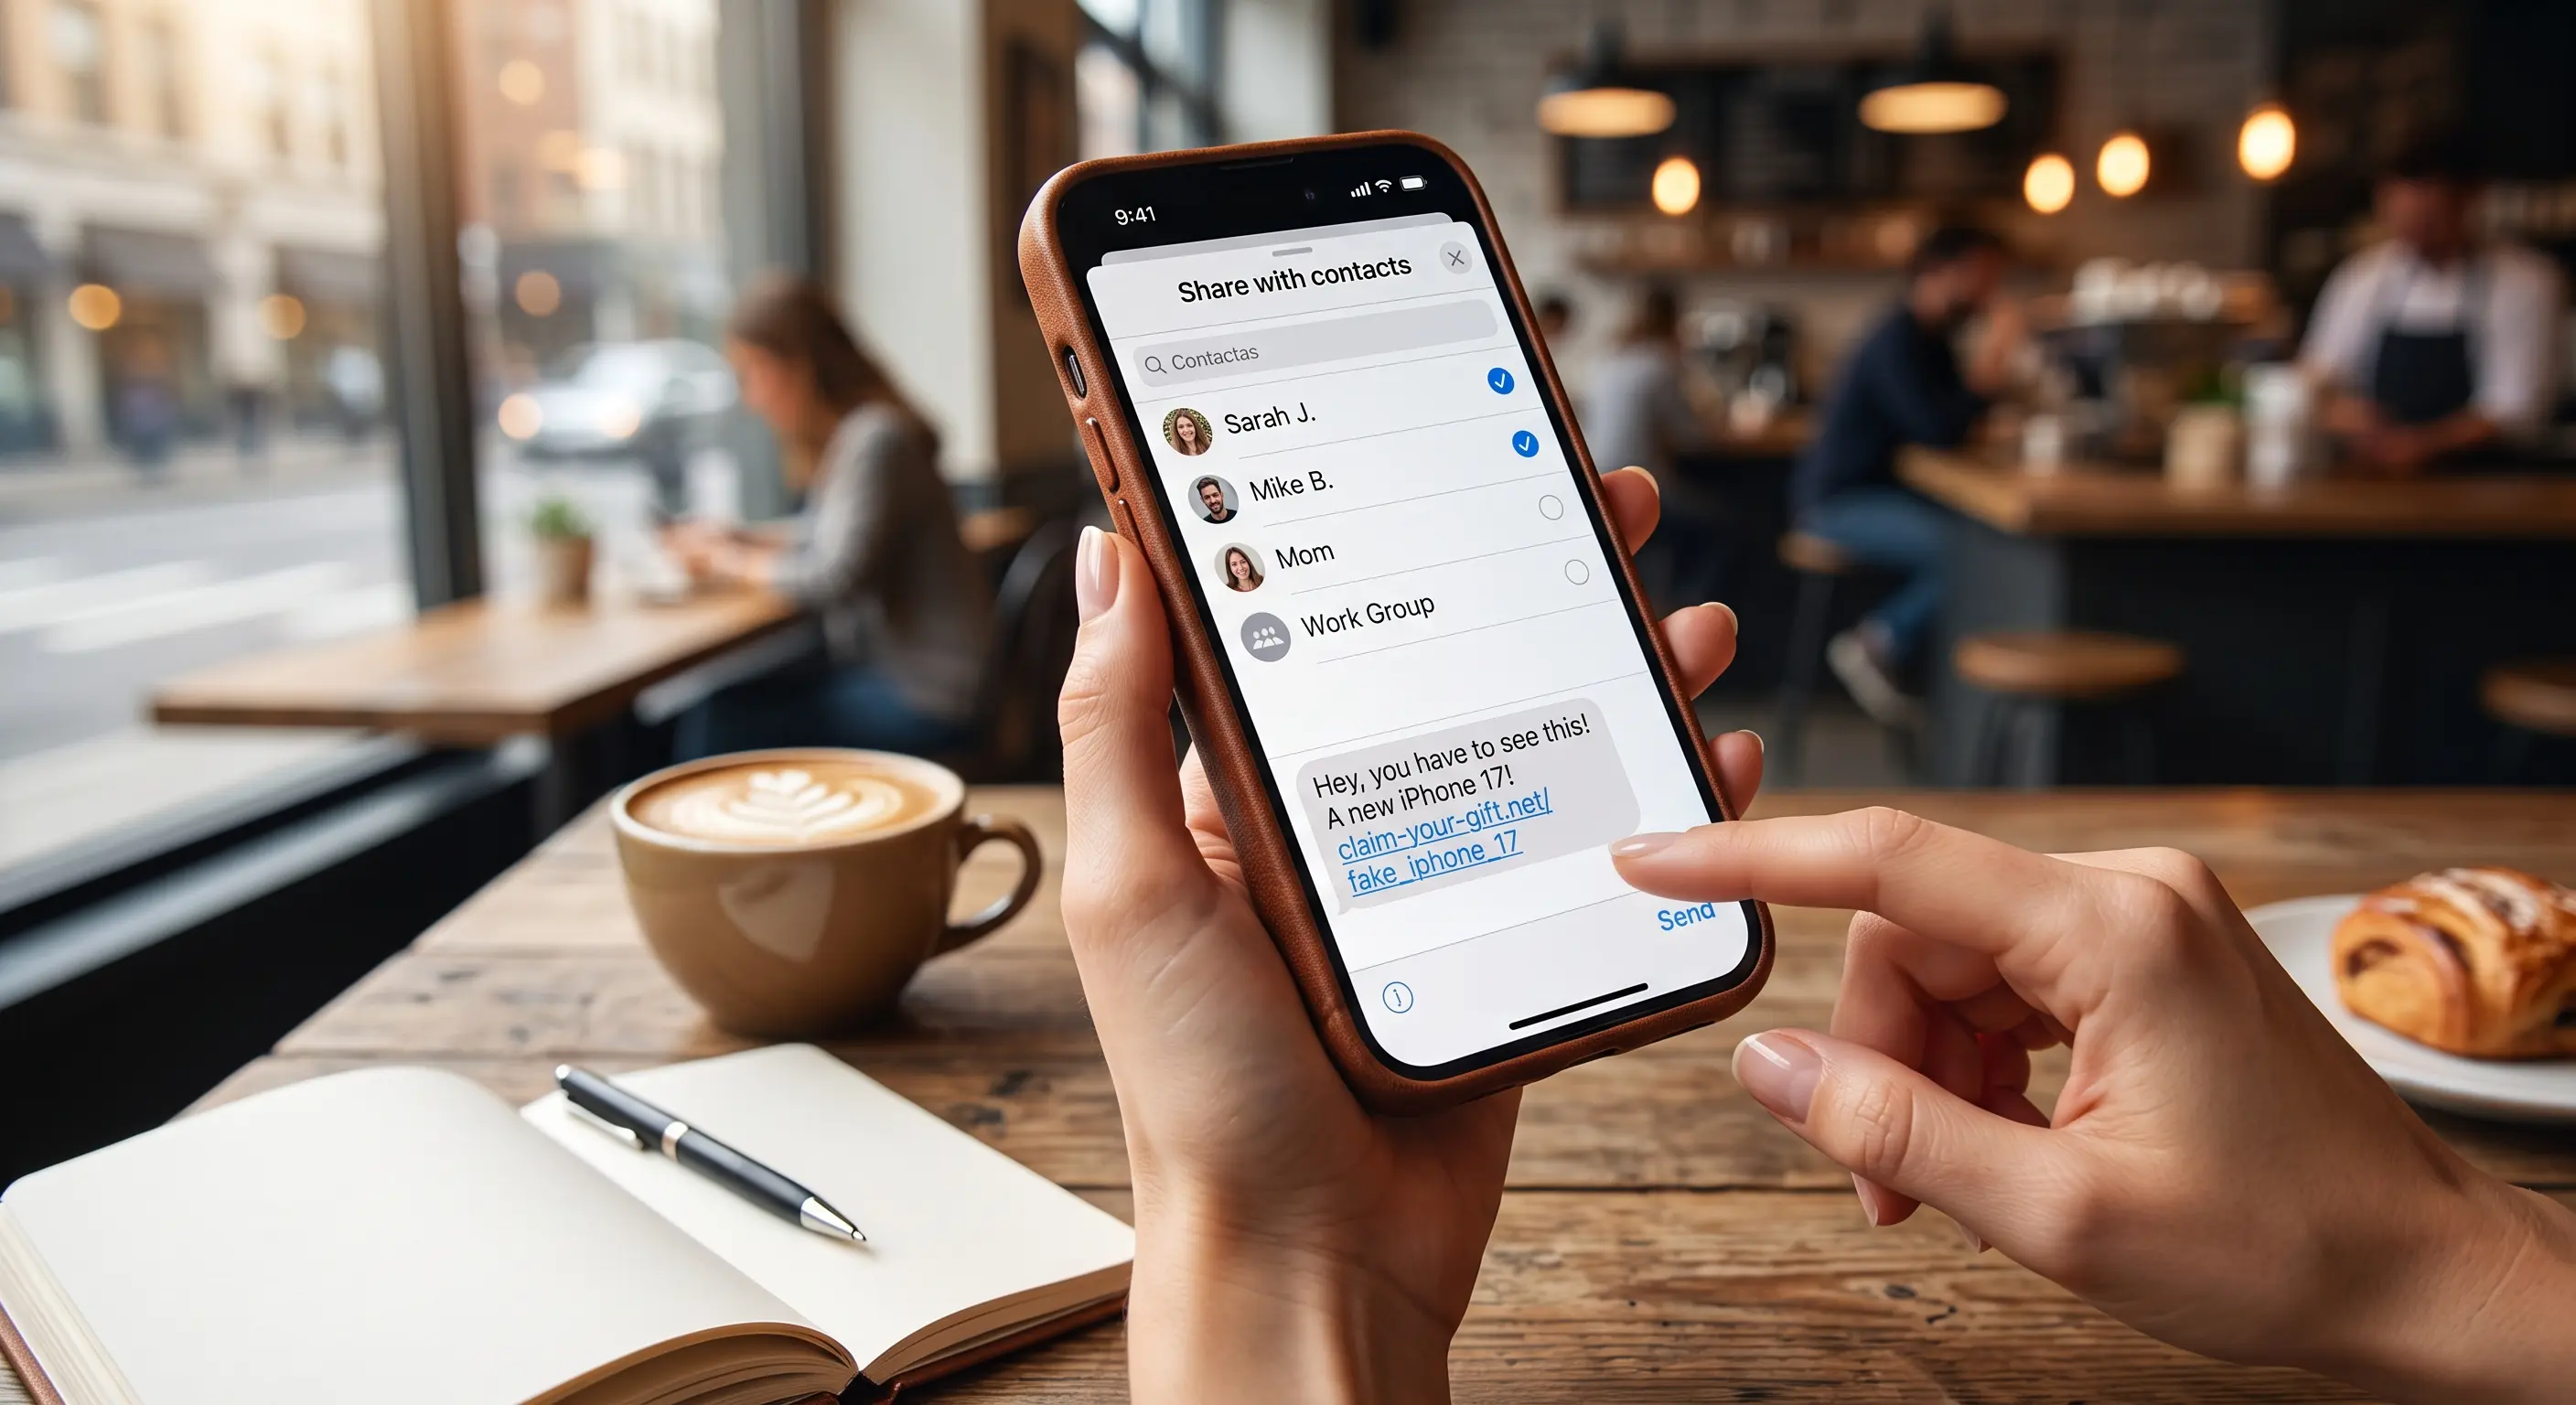
Este ataque no llega por un correo de un príncipe nigeriano; llega reenviado por alguien que conoces. Los creadores de esta estafa programan un script que te obliga a compartir el enlace con 5 grupos o 20 contactos de WhatsApp antes de poder "reclamar tu premio".
Esto convierte a las víctimas en cómplices involuntarios. El ataque se comporta como un virus informático tipo "gusano" (worm), pero en lugar de infectar tu disco duro para replicarse, infecta la mente del usuario, usando la confianza interpersonal para saltarse cualquier filtro de escepticismo.
2. El Teatro Digital: La ruleta y la prueba social
Al hacer clic, eres llevado a una página web meticulosamente clonada (Typosquatting) que muestra una ruleta virtual. Aquí se aplican dos trucos psicológicos de grado militar:
- El falso casi-fallo: La primera vez que giras la ruleta, siempre pierdes. Esto es código HTML y JavaScript programado. El cerebro humano asume que si el juego estuviera amañado, ganarías a la primera. En el segundo intento, la ruleta se detiene mágicamente en el iPhone 15 Pro Max. ¡Bingo!
- La prueba social: Al fondo de la pantalla verás decenas de comentarios que parecen ser de Facebook ("¡Wow, pensé que era falso pero me acaba de llegar mi iPhone por DHL!"). Son generados automáticamente por el código de la página, ni siquiera están conectados a una red social real.
3. El "Payload": El momento exacto del robo
Una vez que pasaste por el aro de reenviar el mensaje a todos tus contactos, viene el golpe final (el Payload). Te dirán que tu teléfono de 1,200 dólares está listo para ser enviado de forma gratuita, pero... debes pagar 2.99 dólares por los "gastos de gestión aduanal" o "envío".
Y ahí está la trampa maestra. Su objetivo nunca fue robarte 3 dólares. Su objetivo es que introduzcas los 16 dígitos de tu tarjeta de crédito, la fecha de caducidad y el código CVV en su pasarela de pago falsa. A esta técnica se le conoce como Skimming digital.
4. El peligro oculto: Fleeceware y Suscripciones Fantasma
A veces, al poner tu tarjeta para pagar esos 3 dólares del "envío", estás firmando un contrato invisible en letra microscópica al fondo de la página. Estás autorizando a una empresa fantasma en el extranjero a cobrarte una suscripción de "Servicios de Entretenimiento Premium" por 49 dólares al mes.
Cuando tu banco procesa el cobro a fin de mes, no pueden devolvértelo fácilmente porque tú mismo ingresaste los datos y autorizaste el cargo original.
| Elemento a Evaluar | Sorteo Real (Marcas) ✅ | Estafa de Aniversario ❌ |
|---|---|---|
| Mecánica de Participación | Se publica en las redes sociales verificadas (con palomita azul) de la marca. | Te exigen compartir el enlace por WhatsApp X cantidad de veces. |
| Costos Ocultos | Si ganas un premio, la empresa cubre absolutamente todos los gastos. | Debes pagar una "pequeña tarifa" por el envío usando tu tarjeta de crédito. |
| Comportamiento del Enlace | Te lleva a amazon.com o mercadolibre.com directamente. | URL extraña (ej. amz-regalos-vip.xyz) o te pide descargar una aplicación. |
[Aquí irá tu enlace de afiliado a Bitdefender, Norton o Surfshark]
🤖 Inspecciona el enlace antes de emocionarte
Las marcas multinacionales no regalan iPhones por WhatsApp. Si recibes un enlace promocional de un contacto, cópialo sin hacer clic y pégalo en nuestro Verificador con Inteligencia Artificial. XolHound analizará los servidores del enlace en tiempo real y te advertirá si se trata de una trampa de Phishing.