Fase 1: Contención Inmediata (Aísla el paciente)
El Ransomware está diseñado como un virus biológico: si infecta un equipo, buscará saltar a todos los demás dispositivos conectados a la misma red (teléfonos, discos duros compartidos, Smart TVs o servidores de tu empresa).
- Desconecta el cable de red (Ethernet) de la parte trasera de tu computadora AHORA MISMO.
- Si usas Wi-Fi, apaga el router de tu casa/oficina físicamente desconectándolo de la corriente eléctrica.
- Desconecta cualquier memoria USB, disco duro externo o teléfono que esté conectado por cable a la computadora infectada.
Fase 2: Lo que NUNCA debes hacer
La ingeniería de respuesta a incidentes en 2026 nos dicta reglas estrictas sobre el comportamiento post-infección. Cometer uno de estos errores destruirá tus posibilidades de recuperar la información:
| Error Común | Consecuencia técnica |
|---|---|
| ❌ Pagar el rescate | Pagar no garantiza nada. Estás tratando con criminales. En 2026, el 80% de las víctimas que pagan no reciben la llave de desencriptación completa o son atacadas de nuevo semanas después porque el atacante sabe que estás dispuesto a pagar. |
| ❌ Conectar tu respaldo | Si conectas tu disco duro externo donde tienes tus copias de seguridad (fotos, documentos) mientras la computadora sigue infectada, el Ransomware encriptará tu respaldo en segundos. Lo perderás todo. |
| ❌ Reiniciar repetidamente | No apagues ni reinicies el equipo en pánico. A veces, la clave de encriptación queda temporalmente alojada en la memoria RAM. Al apagar el equipo, borras esa memoria, destruyendo la única pista que un analista forense podría usar para salvar tus datos. |
Fase 3: Identificación e intento de cura
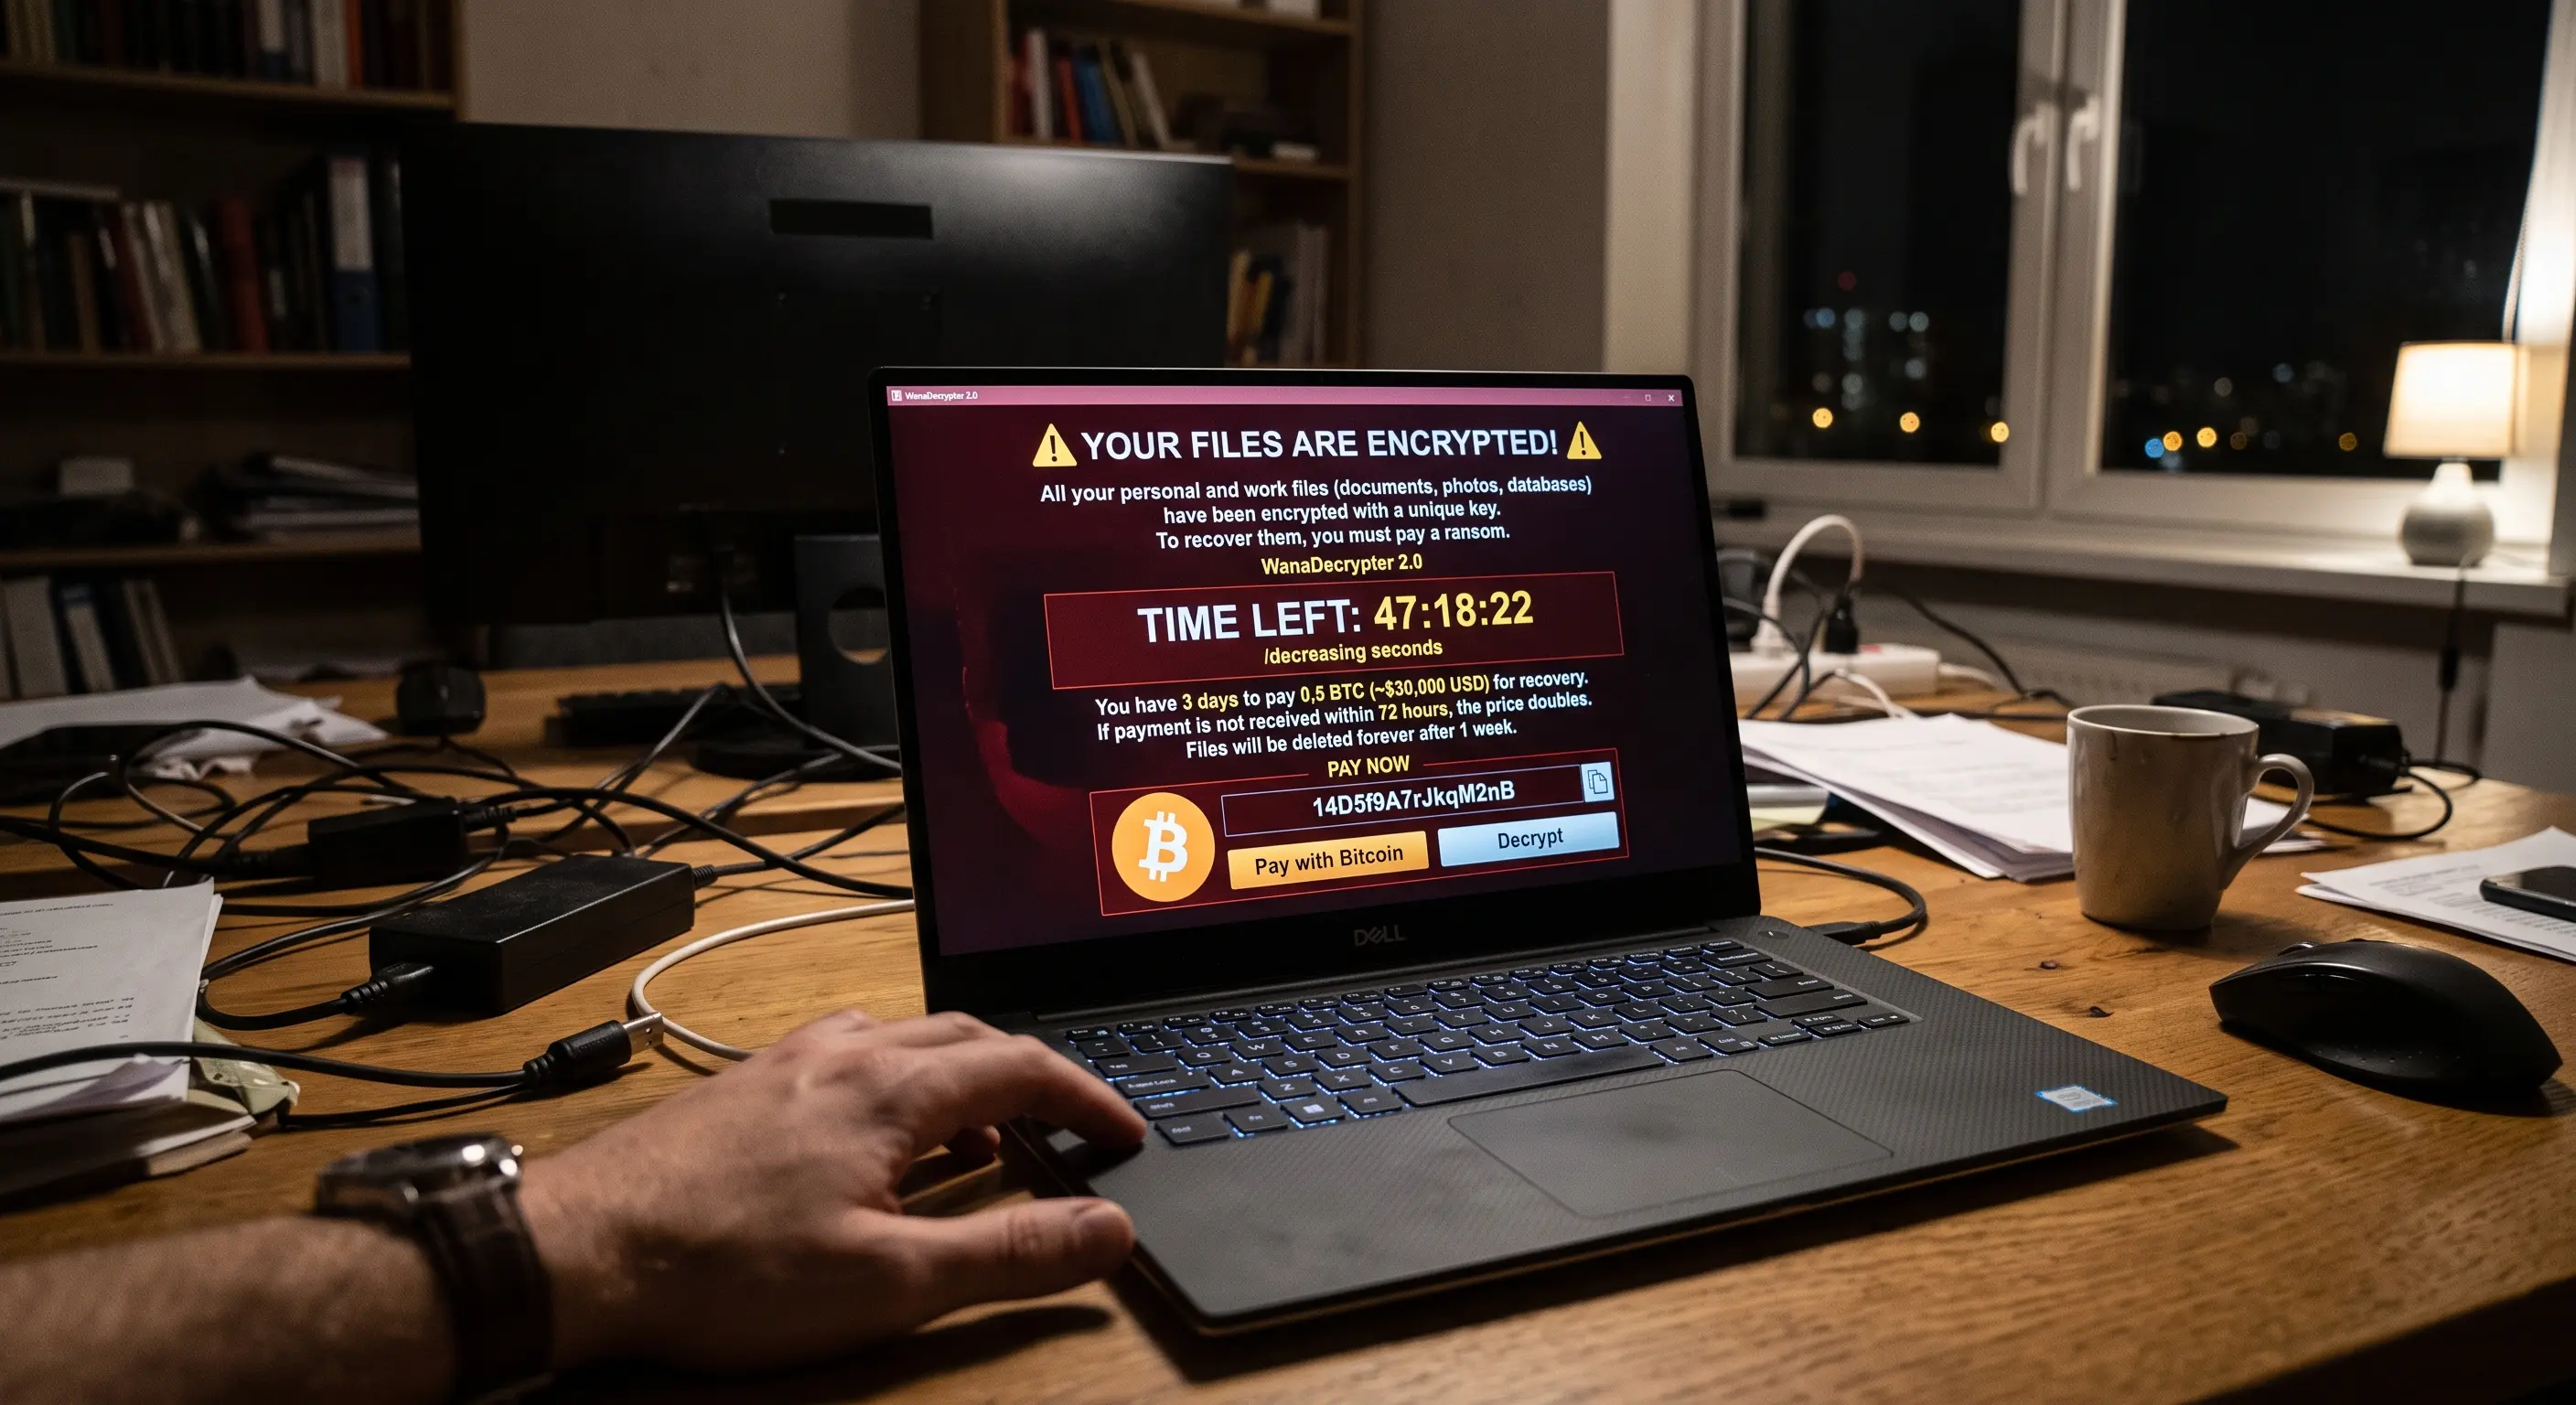
Una vez desconectado de internet, toma una foto de la pantalla con tu celular. Identifica qué extensión tienen ahora tus archivos (por ejemplo: documento.docx.locked o foto.jpg.crypt) y busca en el mensaje de los atacantes el nombre del grupo criminal (ej. LockBit, REvil, WannaCry).
Usa tu teléfono celular (sin conectarlo a la computadora) e ingresa al portal oficial No More Ransom (nomoreransom.org), una iniciativa global respaldada por Europol y empresas de ciberseguridad. Ahí puedes subir una muestra de tu archivo encriptado. Si el virus es antiguo o su código ya fue descifrado por las autoridades, te darán la herramienta para desbloquear tu computadora de forma 100% gratuita.
Fase 4: La dura realidad (Formateo)
Si No More Ransom no tiene la llave para tu infección, tus archivos están criptográficamente perdidos. El único camino seguro para volver a usar esa computadora es realizar un formateo a bajo nivel (borrar absolutamente todo el disco duro) y reinstalar el sistema operativo desde cero usando una memoria USB limpia.
[Aquí irá tu enlace de afiliado a Backblaze, IDrive o Acronis Cyber Protect]
🤖 Evalúa cómo entró la amenaza
El Ransomware casi siempre entra porque alguien hizo clic donde no debía. Si sospechas de un correo extraño o un mensaje de WhatsApp que descargaste justo antes de que tu pantalla se bloqueara, escríbelo en nuestro Verificador con Inteligencia Artificial desde tu celular para confirmar el vector de ataque y evitar que vuelva a suceder.