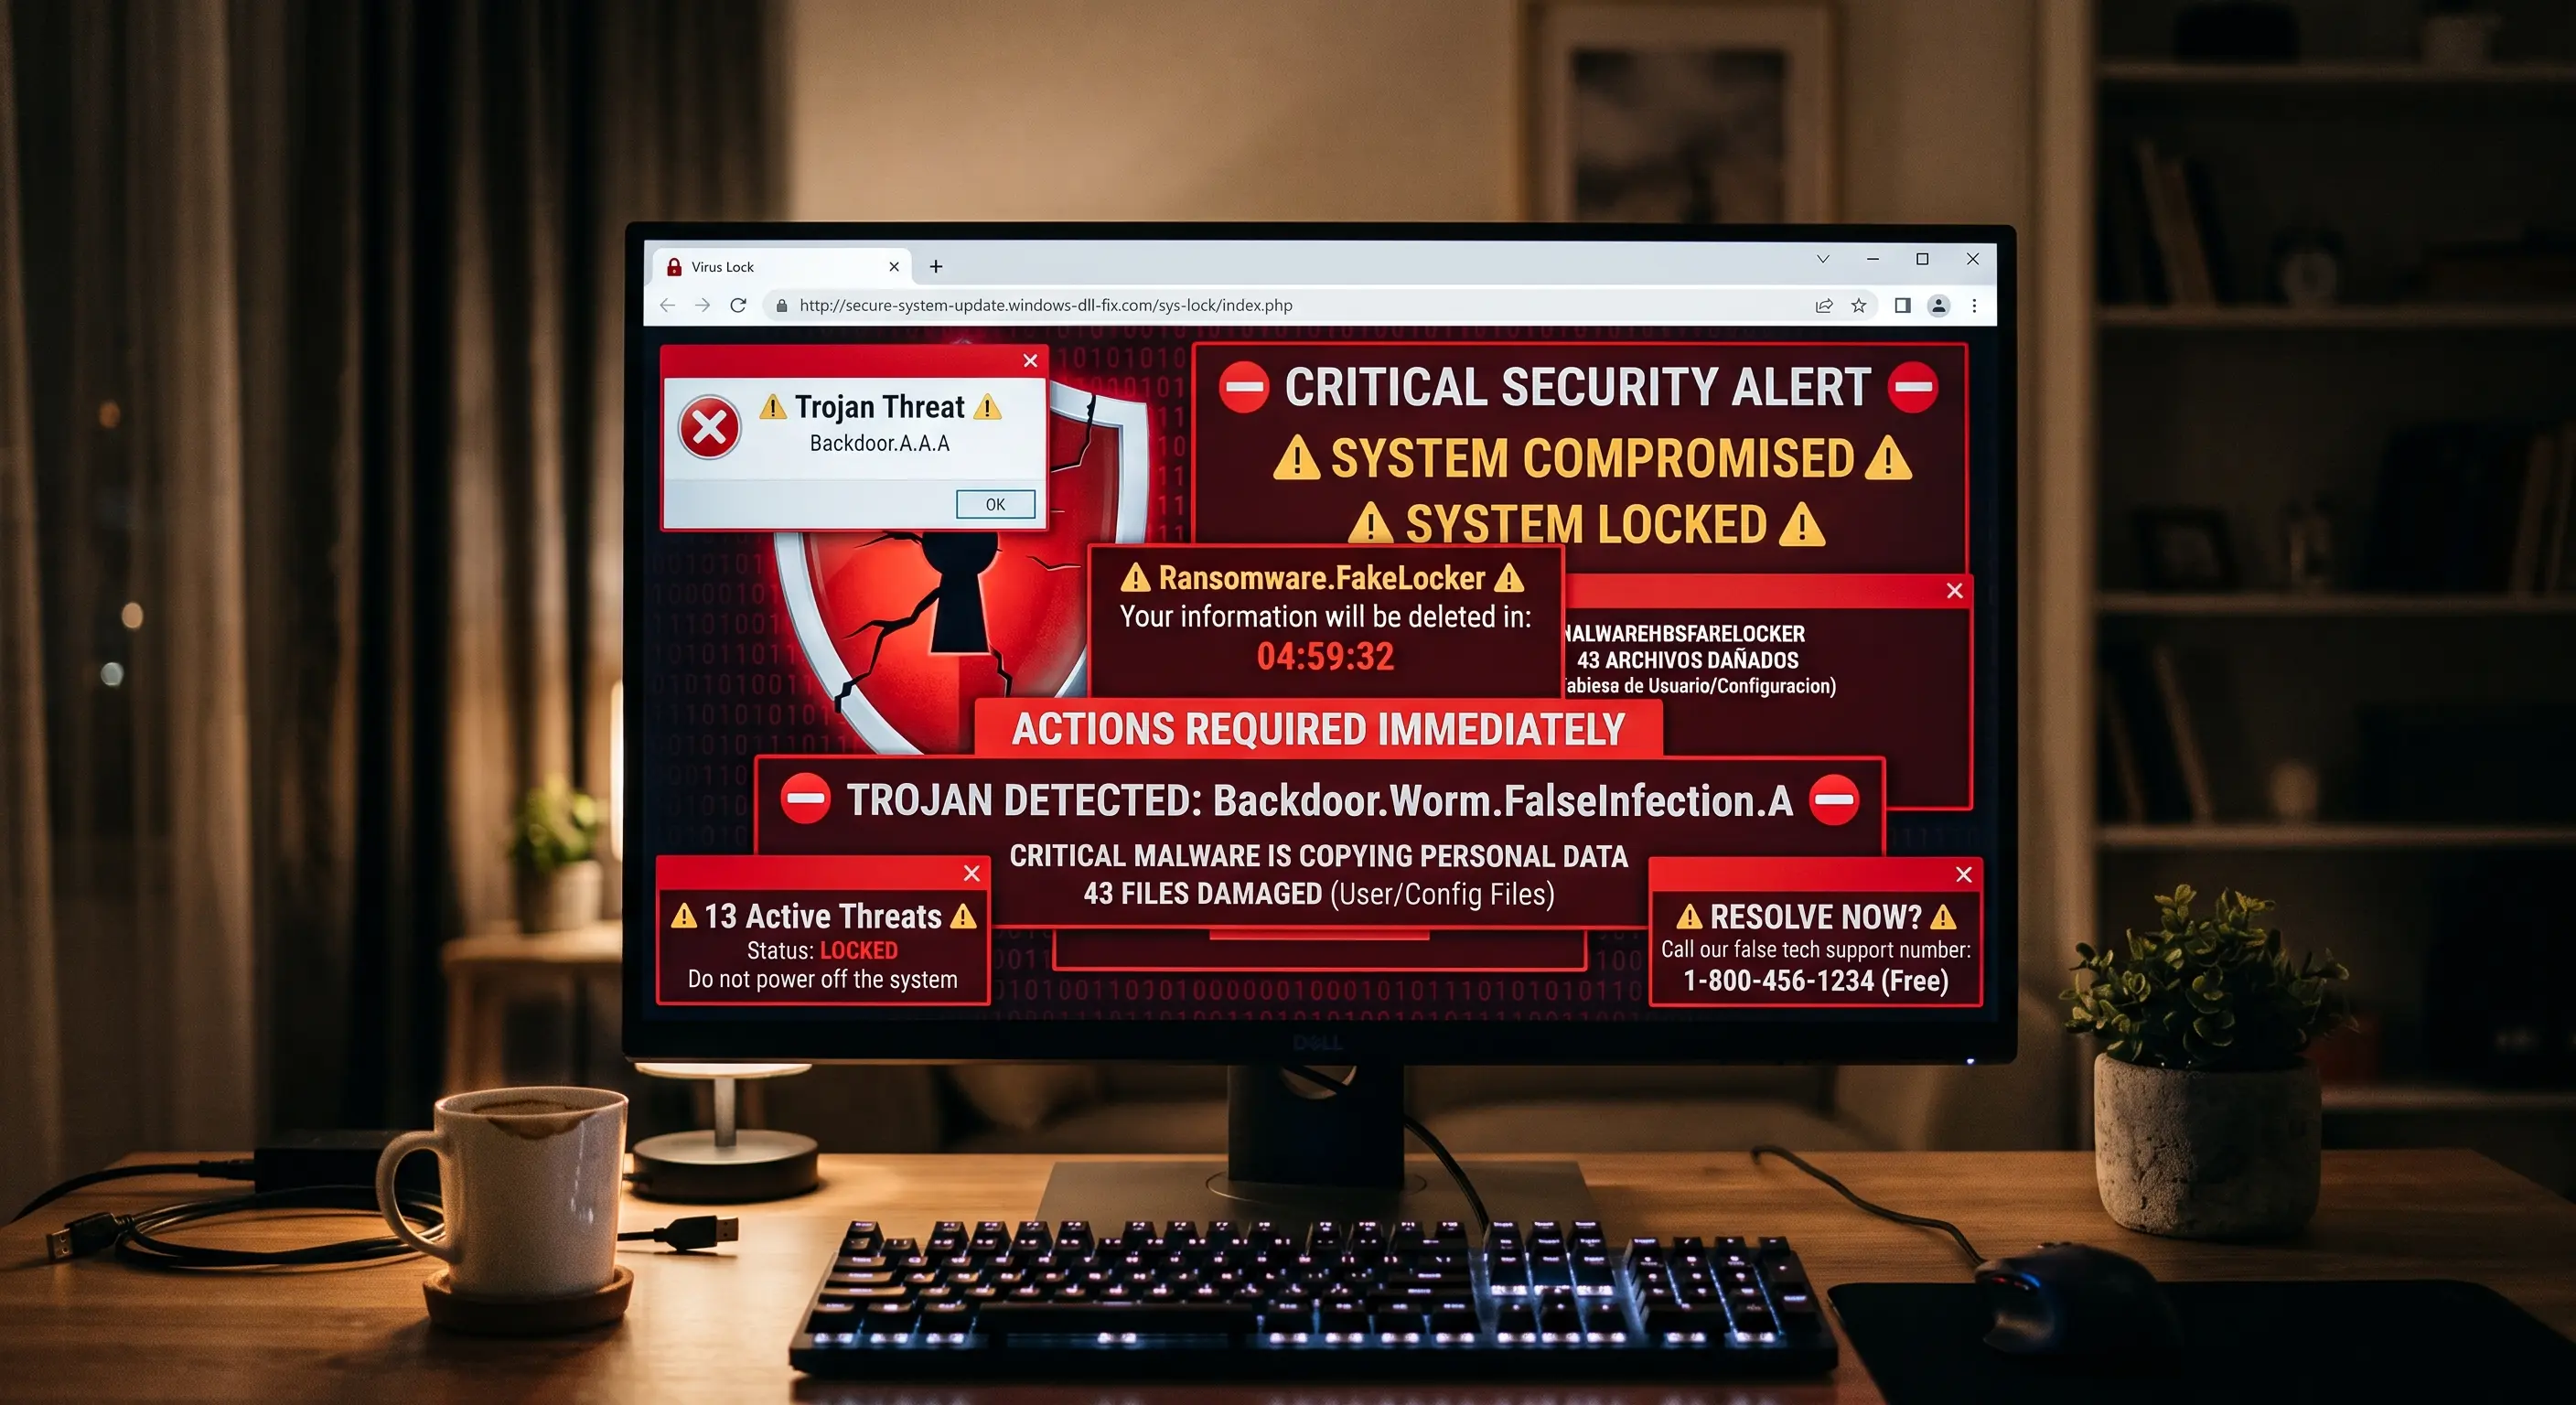
Estás navegando por internet cuando, de repente, la pantalla se vuelve roja o azul brillante. Una voz robótica comienza a sonar a todo volumen por los altavoces diciendo que tu computadora ha sido bloqueada por Microsoft o Apple. En el centro de la pantalla, un mensaje aterrador: "Infección de troyano detectada. No apague su equipo o perderá todos sus datos. Llame inmediatamente al Soporte Técnico al 1-800-XXX-XXXX".
El pánico se apodera de ti. Intentas cerrar la ventana, pero no puedes. En ingeniería de ciberseguridad, conocemos este ataque como Scareware (Software de miedo). Su objetivo no es infectarte con un virus, sino aterrorizarte para que llames a ese número.
1. La ilusión técnica: Por qué no puedes cerrar la ventana
Lo primero que debes saber es que tu computadora NO tiene un virus en ese momento. Lo que estás viendo es simplemente una página web ordinaria diseñada para parecer una alerta del sistema operativo.
Los estafadores utilizan un bucle de código en JavaScript y fuerzan tu navegador web (Chrome, Edge o Safari) a entrar en modo de pantalla completa (como cuando presionas la tecla F11). Luego, abusan de una función legítima de los navegadores que muestra ventanas emergentes continuas, lo que inutiliza tu ratón y te impide darle a la "X" para cerrar la pestaña. Es una ilusión óptica digital perfecta.
2. El error fatal: La llamada telefónica y el acceso remoto
Si cedes ante el pánico y llamas al número, te contestará un "técnico" muy amable (usualmente desde un call center ilegal en el extranjero). Te pedirá que instales programas legítimos como AnyDesk, TeamViewer o UltraViewer.
Estas herramientas son usadas por ingenieros reales para trabajar a distancia, pero al dárselas al estafador, le estás entregando el control total de tu ratón y teclado. A partir de ese momento, él está dentro de tu computadora, y la verdadera pesadilla comienza.
3. El teatro en la consola de comandos (El Payload)
Para convencerte de que el problema es grave, el estafador abrirá una pantalla negra con letras verdes o blancas (el "Símbolo del sistema" o CMD). Escribirá comandos inofensivos como tree o dir /s, los cuales hacen que cientos de líneas de texto pasen rápidamente por la pantalla.
Mientras eso ocurre, te dirá: "¿Ve todos esos archivos pasando? Son los virus robando sus contraseñas". En realidad, solo te está mostrando un índice de las carpetas de tu sistema. Finalmente, te dirá que la licencia de seguridad expiró y debes pagar entre 300 y 800 dólares mediante tarjetas de regalo (Gift Cards), criptomonedas o incluso transferencias bancarias para "limpiar la red".
4. ¿Cómo diferenciar a un estafador del soporte real?
| Situación | Soporte Técnico Legítimo ✅ | Estafadores (Scam) ❌ |
|---|---|---|
| El origen del contacto | Tú los contactas a ellos buscando ayuda oficial en su web. | Ellos te contactan a ti o te obligan a llamar mediante una alerta de pantalla. |
| Métodos de pago | Tarjeta de crédito convencional en portales seguros. | Tarjetas de regalo (Apple, Target, Amazon), Zelle o Criptomonedas. |
| Uso de la Consola Negra (CMD) | Rara vez la usan frente al cliente; usan software de diagnóstico. | La usan como "efecto de Hollywood" para asustar a usuarios sin experiencia. |
5. El protocolo de escape: Qué hacer si te pasa
Si tu pantalla se congela repentinamente con una de estas alertas ruidosas, aplica esta simple regla de ingeniería de sistemas para neutralizar el ataque al instante:
- No llames, no hagas clic, no entres en pánico.
- Si usas Windows, presiona simultáneamente Ctrl + Alt + Supr (Delete) y selecciona el Administrador de Tareas. Busca tu navegador (Chrome o Edge), haz clic derecho y selecciona Finalizar tarea. El "virus" desaparecerá al instante.
- Si usas Mac, presiona Command + Option + Esc, selecciona Safari o Chrome y haz clic en Forzar salida.
- Si no sabes cómo hacer esto, simplemente mantén presionado el botón de encendido de tu computadora por 10 segundos hasta que se apague físicamente. Al reiniciar, no abras las pestañas antiguas.
[Aquí irá tu enlace de afiliado a Malwarebytes Premium, Bitdefender o Norton]
🤖 Evalúa tus sospechas con XolHound
Si llegaste a instalar algún programa de control remoto, o si recibiste un correo amenazante con un número de teléfono, copia el texto y pégalo en nuestro Verificador con Inteligencia Artificial. Encontraremos los patrones de estafa y te diremos exactamente cómo desinstalar cualquier amenaza de tu computadora.